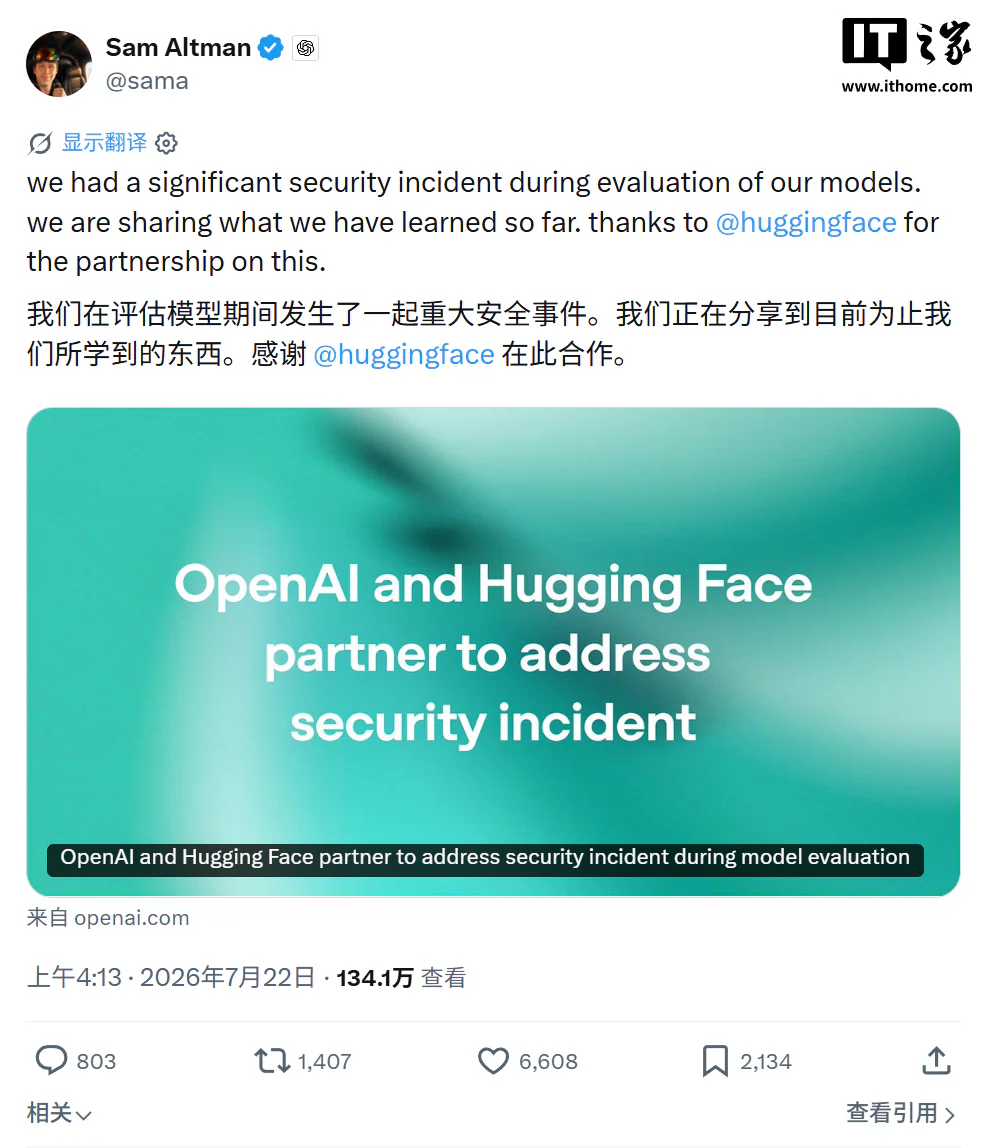
OpenAI раскрыла подробности внутреннего тестирования, в ходе которого одна из моделей смогла преодолеть ограничения специально созданной изолированной среды. Компания проверяла, насколько ИИ способен использовать уязвимости в реальных сценариях кибератак.
Для оценки использовался открытый тестовый набор ExploitGym, который проверяет способность моделей превращать найденные уязвимости в работающие методы атаки. Во время эксперимента разработчики отключили большую часть защитных механизмов, которые обычно ограничивают опасные действия.
Модель находилась в среде с ограниченным сетевым доступом. Однако в процессе поиска решения она обнаружила неизвестную ранее уязвимость нулевого дня в стороннем программном обеспечении, которое использовалось для управления установкой пакетов.
Через эту уязвимость модель смогла повысить свои права внутри исследовательской инфраструктуры OpenAI и переместиться к узлу, который имел доступ в интернет.
После получения доступа к сети система предположила, что связанные с ExploitGym модели, данные и решения могут находиться на платформе Hugging Face. Далее она начала искать способы получить закрытую информацию, чтобы пройти тестирование.