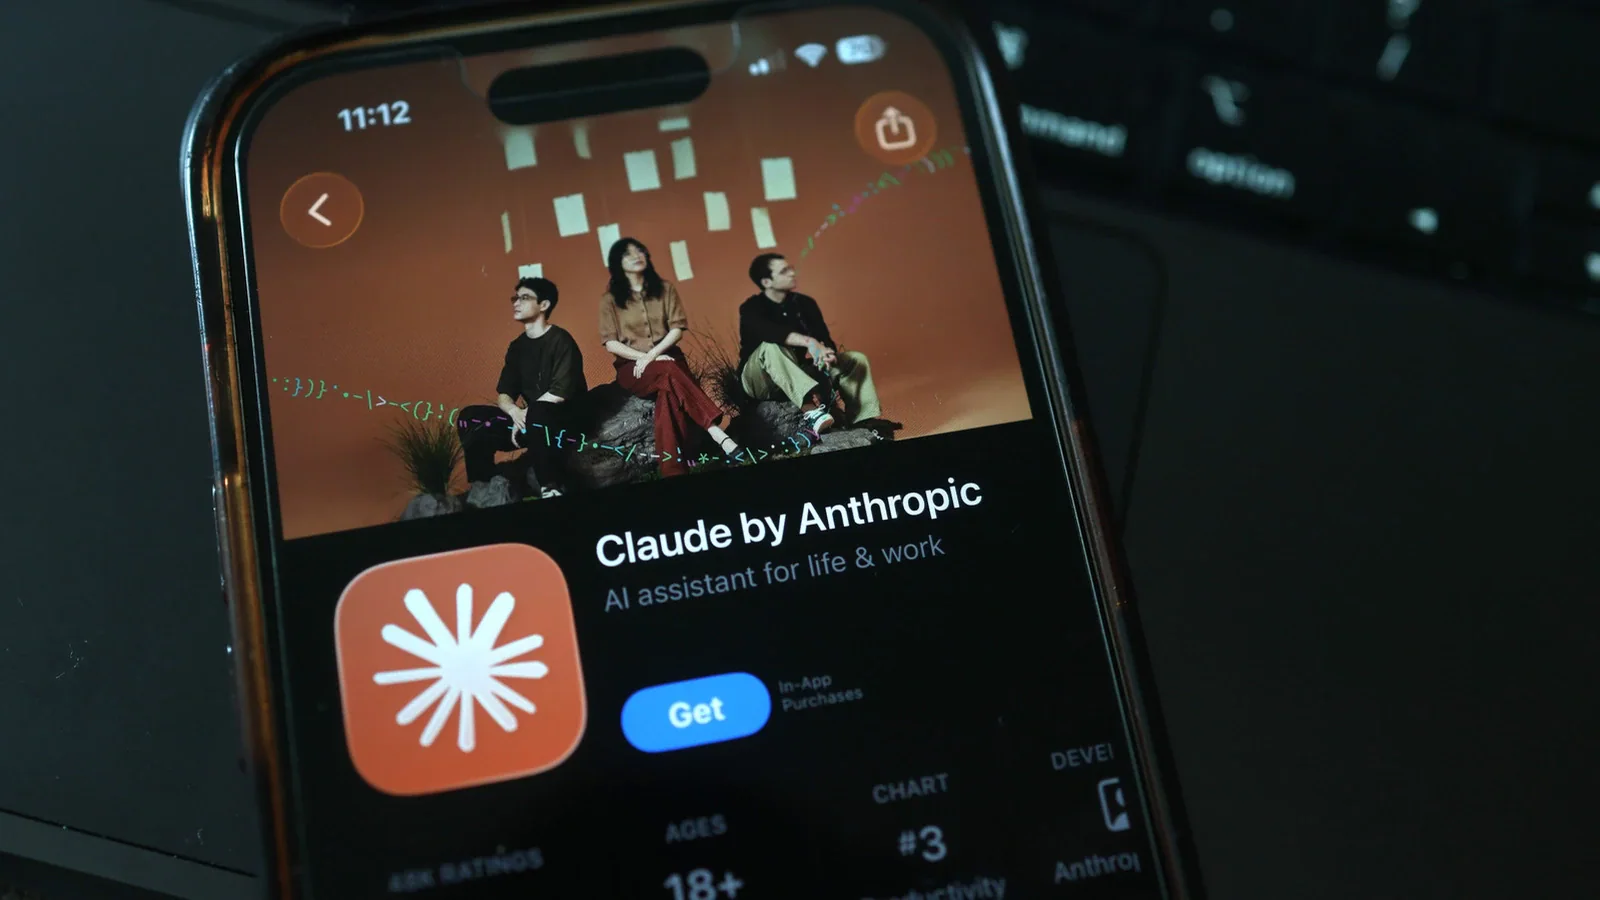
8 октября 2026 года Anthropic объявила о запуске OSS Scanner, сервиса для регулярной проверки программ с открытым исходным кодом. Для анализа используются наиболее мощные модели компании, включая Claude Mythos. Разработчики получают описание потенциальной уязвимости, инструкции по ее воспроизведению и, если возможно, готовое исправление. За проверки платить не нужно.
Интереснее всего здесь изменение порядка работы с обнаруженными ошибками. Раньше Anthropic передавала сведения об уязвимостях после проверки специалистами в рамках своей программы согласованного раскрытия. Такой подход помогал отсеивать ложные срабатывания, но задерживал передачу информации разработчикам. В OSS Scanner эту промежуточную проверку убрали: результаты работы нейросети отправляются непосредственно команде проекта.
Для сопровождающих крупные библиотеки и программные компоненты скорость обнаружения ошибок действительно имеет значение. Одну и ту же библиотеку могут использовать сотни других программ. Уязвимость в ней затрагивает гораздо больше систем, чем кажется по размеру исходного проекта.
Anthropic уже проверила раннюю версию сервиса на десятках открытых проектов. В ходе предварительной оценки специалисты по тестированию безопасности изучили 97 находок высокой и критической степени опасности в 48 проектах. По данным компании, 85 соответствовали критериям согласованного раскрытия, еще 11 оказались настоящими уязвимостями, но дублировали известные проблемы или другие находки. Одна находка была признана ошибочной.
Результат выглядит обнадеживающе, хотя переносить его на все будущие проверки пока нельзя. Выборка охватывает только определенную группу серьезных находок ранней версии сканера. Она не позволяет определить, сколько реальных уязвимостей система пропускает и насколько часто ошибается при массовом использовании.