Сначала нужно понять, от чего именно мы защищаем данные
Фраза "у меня есть бэкап" мало что говорит без описания сценария сбоя. Один механизм может отлично защитить от поломки диска и оказаться бесполезным после случайного удаления папки. Другой быстро откатывает измененный файл, но пропадает вместе со всем устройством после кражи, пожара или электрической аварии.
Для домашнего пользователя типичных угроз несколько: отказ SSD или HDD, повреждение файловой системы, случайное удаление, ошибка программы, шифровальщик, поломка NAS, кража техники и физическое повреждение помещения. У малого офиса к этому добавляются ошибки сотрудников, компрометация учетной записи администратора и необходимость восстановить работу за приемлемое время.
Поэтому резервное копирование нужно оценивать не по числу дисков и не по надписи "Backup" в интерфейсе NAS. Главный вопрос проще: останется ли независимая читаемая версия данных после конкретной аварии.
Почему RAID не является резервной копией
RAID решает задачу доступности хранилища. Если массив построен с избыточностью и один из предусмотренных схемой дисков выходит из строя, система может продолжить работу или восстановить массив после замены накопителя. Для NAS это очень полезно: не приходится останавливать доступ к файлам из-за одиночного отказа HDD.
Но RAID хранит одно логическое состояние данных. Если пользователь удалил папку, это удаление записывается на все участвующие в массиве диски. Если программа зашифровала файлы, массив исправно сохранит зашифрованные версии. Если испорчена база данных, RAID не знает, что вчерашняя версия была правильной. Он лишь обеспечивает работу дисковой подсистемы в соответствии со своей схемой.
RAID также не спасает от отказа самого NAS, ошибки контроллера, повреждения нескольких накопителей сверх допустимого уровня отказоустойчивости, пожара или кражи устройства. Поэтому два диска в RAID 1 нельзя считать двумя резервными копиями одного файла. С точки зрения защиты данных это один рабочий набор с аппаратной избыточностью.
Снапшот решает другую задачу
Снапшот фиксирует состояние файловой системы или тома в определенный момент времени. На системах с Copy-on-Write он обычно создается быстро и первоначально занимает мало дополнительного места. После изменения данных старые блоки продолжают храниться, пока на них ссылается снапшот.
Это позволяет открыть состояние папки до случайного удаления или быстро откатиться после неудачного обновления. Для NAS снапшоты особенно удобны тем, что позволяют хранить много точек восстановления без полного копирования всего массива каждый час.
Но снапшот, находящийся в том же хранилище, зависит от тех же дисков и того же устройства. В документации Btrfs это сформулировано прямо: snapshot не является backup, потому что исходный набор и снапшот могут использовать одни и те же физические блоки. Если поврежден сам накопитель или файловая система, пострадать способны обе версии.
Есть еще одна проблема. Обычный снапшот может удалить администратор. Если злоумышленник получает административный доступ к NAS, возможность уничтожить точки восстановления зависит от конкретной реализации и настроек. Неизменяемый snapshot с запрещенным удалением в течение заданного периода защищен лучше, но физически отдельной копией от этого не становится.
Зачем тогда нужны снапшоты
Потому что скорость восстановления тоже имеет значение. Представим NAS объемом 20 ТБ. Пользователь случайно перезаписал один документ. Восстанавливать ради него несколько терабайт из удаленного облака бессмысленно, если нужную версию можно извлечь из локального снапшота за минуту.
Снапшоты хорошо закрывают частые мелкие аварии: ошибочное удаление, перезапись файла, неудачную пакетную обработку фотографий, повреждение папки приложением. Бэкап нужен, когда повреждено или недоступно уже само основное хранилище.
Хорошая схема использует оба механизма. Снапшоты дают короткое время восстановления, а независимые резервные копии отвечают за более тяжелые сценарии.
Синхронизация с облаком тоже может не быть бэкапом
Папка, которая автоматически синхронизируется с облачным сервисом, выглядит как резервная копия. Файл есть на компьютере и на удаленном сервере. Но поведение при изменении исходных данных зависит от сервиса.
Если пользователь удаляет файл, клиент синхронизации часто передает удаление в облако. Если шифровальщик превращает документы в набор зашифрованных файлов, синхронизация может загрузить эти версии вместо старых. В таком режиме копируется текущее состояние, включая ошибки.
Положение меняется, если сервис хранит историю версий, корзину с длительным сроком хранения или отдельный backup-набор, который нельзя изменить обычной синхронизацией. Поэтому при выборе облака нужно смотреть не на сам факт наличия синхронизации, а на версионность, срок хранения удаленных файлов и способ восстановления.
Есть простой тест. Если изменение или удаление оригинала автоматически повторяется на второй стороне, это в первую очередь репликация или синхронизация. Полноценный бэкап должен позволять вернуться к предыдущему независимому состоянию.
Что означает правило 3-2-1
Классическая схема предполагает три экземпляра важных данных: рабочий оригинал и две дополнительные копии. Они должны располагаться как минимум на двух типах носителей, а одна копия хранится вне основной площадки. Такое определение приводилось еще в материалах US-CERT и до сих пор используется как удобная базовая модель.
Правило хорошо работает не из-за магии цифр, а из-за разделения рисков. Если основной компьютер и локальный NAS находятся в одной квартире, копия на NAS помогает при отказе SSD компьютера, но не защищает от пожара или кражи. Удаленная копия закрывает этот общий физический риск.
Смысл пункта про два вида носителей тоже в разделении отказов. Сегодня его не обязательно трактовать буквально как HDD плюс лента. В домашней системе важнее, чтобы две копии не зависели от одного массива, одной файловой системы, одной учетной записи и одного устройства.
К примеру, рабочие файлы могут находиться на ПК, локальный backup на NAS, а еще одна копия на отключаемом USB-диске или в удаленном хранилище. Уже такая схема намного устойчивее, чем NAS из четырех дисков без внешнего бэкапа.
Почему два NAS рядом все еще имеют общий риск
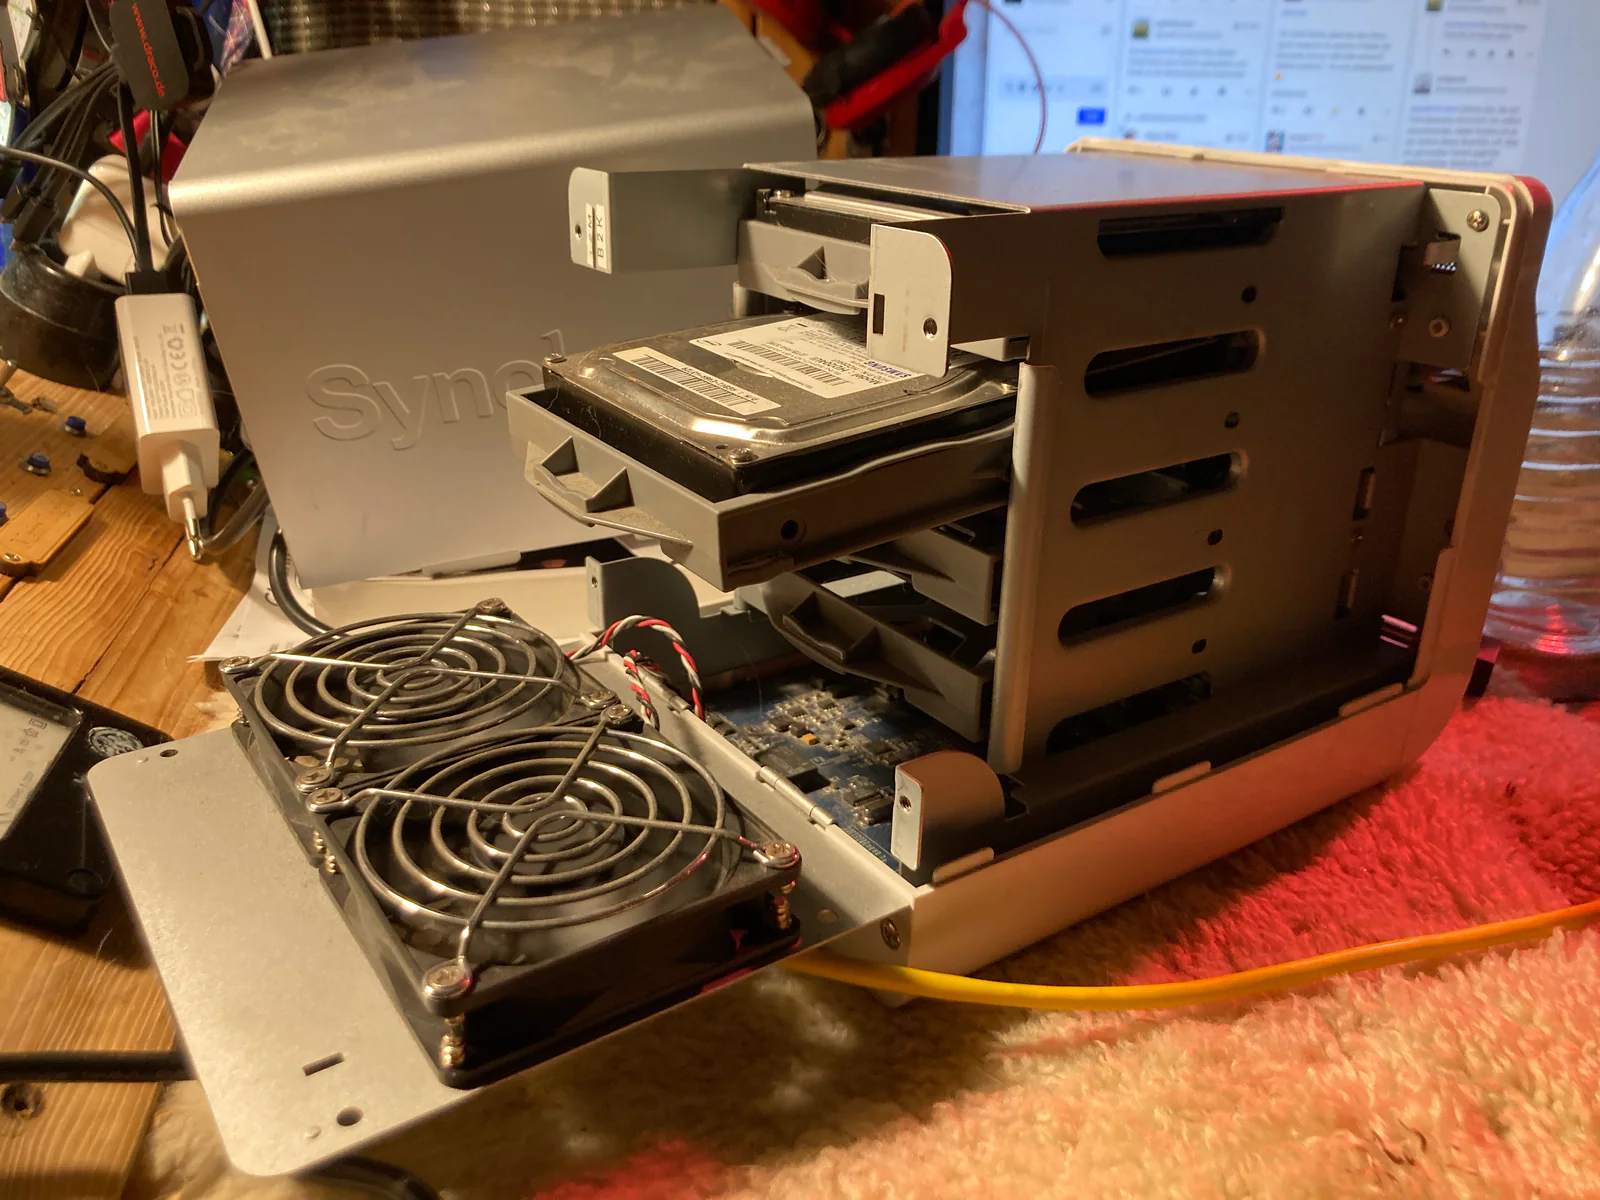
Допустим, основной NAS ежедневно копируется на второй NAS в той же комнате. Это лучше одного устройства: отказ блока питания, материнской платы или массива первого хранилища уже не уничтожает вторую копию.
Но часть рисков остается общей. Оба NAS подключены к одной электросети, находятся в одном помещении и могут быть доступны через одну сеть. При краже техники, пожаре, затоплении или серьезном перенапряжении две коробки способны исчезнуть одновременно.
Поэтому географическое разделение в правиле 3-2-1 нельзя заменить просто вторым устройством на соседней полке. Удаленной копией является копия, которая переживет потерю основной площадки.
Изолированная копия нужна уже не только крупным компаниям
Классическая схема 3-2-1 появилась до того, как атаки на резервную инфраструктуру стали обычной частью сценария шифровальщика. Сегодня мало иметь копию на другом сервере, если тот постоянно доступен из основной сети и удаляется с помощью тех же административных учетных данных.
В руководстве CISA по защите от ransomware прямо рекомендуется хранить критичные резервные копии offline и регулярно проверять их доступность и целостность. Причина понятна: вредоносное ПО и атакующие могут специально искать доступные backup-хранилища и уничтожать их перед шифрованием основной инфраструктуры.
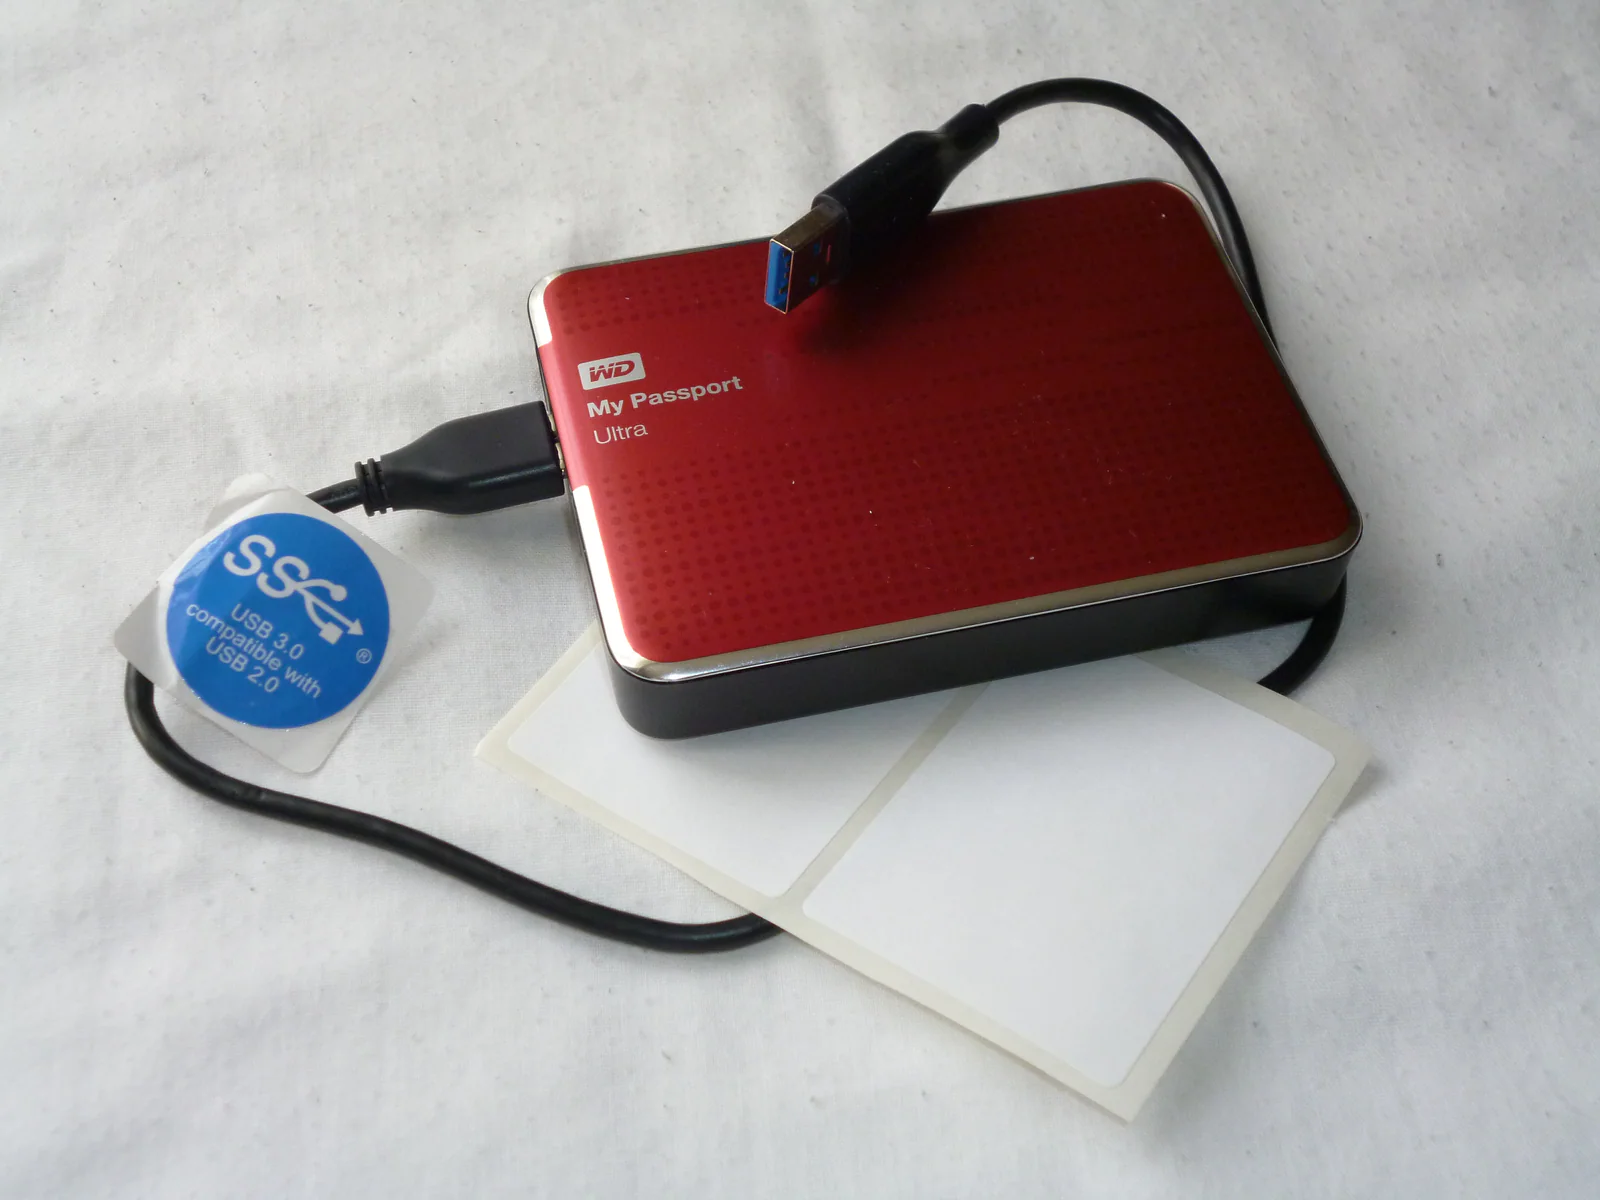
Для дома самый простой air gap выглядит совсем не технологично. Это внешний HDD, который подключается на время резервного копирования, а после завершения физически отключается. Пока кабель вынут, шифровальщик на компьютере не может переписать данные на этом накопителе по сети или через USB.
У такого подхода есть минус: человек должен помнить о копировании. Поэтому отключаемый диск хорошо использовать как дополнительный слой, а не как единственный автоматический бэкап.